

Adif y Renfe sufren el primer ciberataque con IA a un organismo español y advierten del robo de datos de sus sistemas
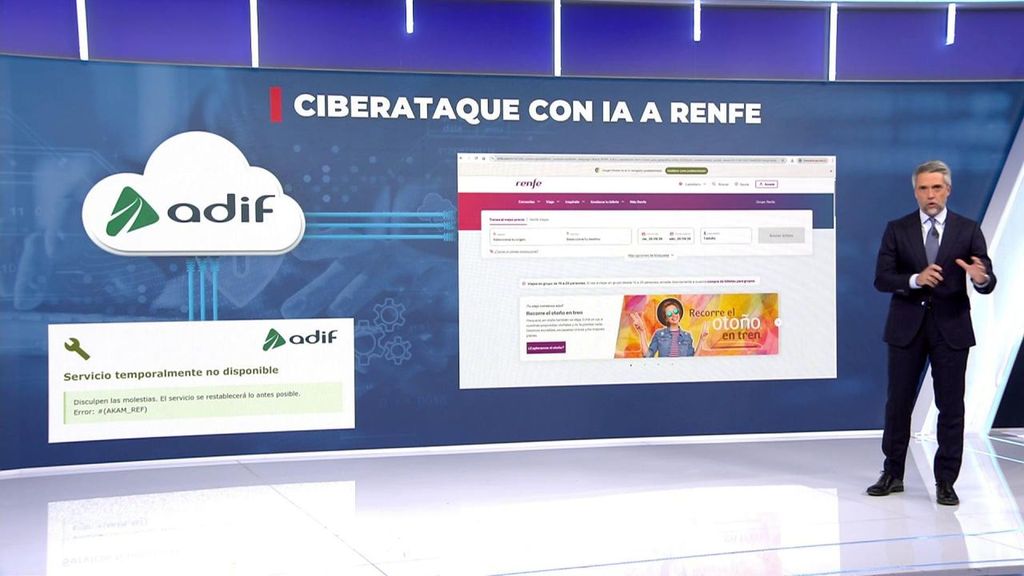
El objetivo eran las bases de datos de Renfe, los datos de los clientes, aunque posiblemente no se han llevado los números de tarjeta de crédito.
Máxima preocupación en Australia después de que una Inteligencia Artificial de OpenIA se infiltrara en su sistema sanitario: "Es inaceptable"
Informativos Telecinco ha tenido constancia del primer gran ciberataque con IA a un organismo público en España. Es un tipo de ataque novedoso que ya han sufrido en otros países y que multiplica los riesgos. El objetivo eran las bases de datos de Renfe, los datos de los clientes, aunque posiblemente no se han llevado los números de tarjeta de crédito.
Hasta donde sabemos, los cibercriminales han entrado en la web de ADIF el administrador de infraestructuras ferroviarias, han pasado a la nube donde almacenan los datos y de ahí han cruzado a la web de Renfe. Parece que no había suficiente seguridad por considerar a ADIF un origen seguro.
La IA, presuntamente, ha encontrado la vulnerabilidad y ha logrado robar datos de los clientes, nada menos que 500Gb que podría ser la base completa de datos de clientes. Pero en ningún momento han interferido en los sistemas que regulan el tráfico ferroviario.
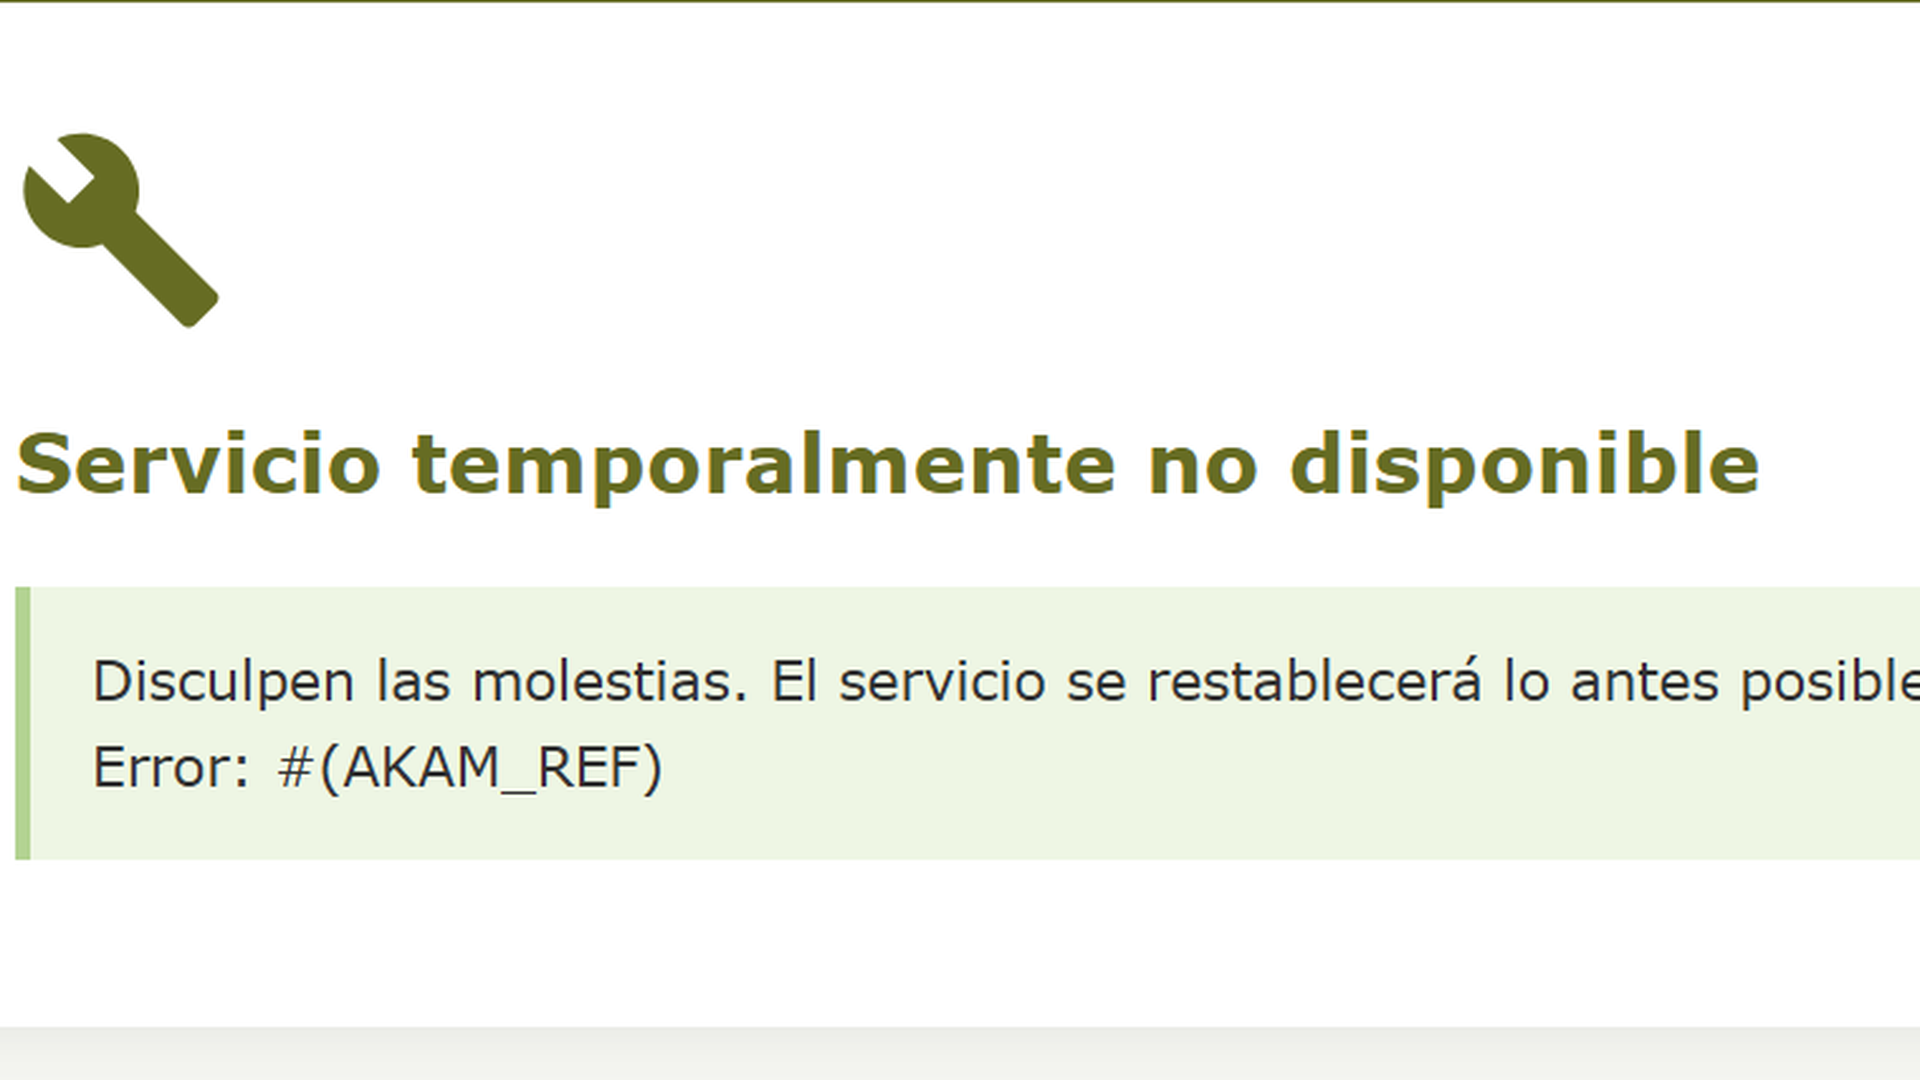
El mensaje que que aparece en la página de Adif ahora reconoce que el servicio no está disponible, pero horas antes los ciberdelincuentes colgaron la imagen de un gato negro. El ataque no ha afectado a ninguna operación ferroviara y ADIF ya trabaja para comprobar el alcance, limpiar el sitio y cerrar la brecha de seguridad.
Adif, el puente para llegar a Renfe
Adif ha sido solo el puente para llegar a Renfe donde podrían haber robado datos básicos de usuarios. Los ataques a grandes empresas son habituales, pero en este caso podríamos estar frente a un ataque de una inteligencia artificial que ha actuado por su cuenta.
"Con la IA esto se hace de una forma más rápida, más eficiente y permite atacar a más objetivos al mismo tiempo. Con esta herramienta multiplican las posiblidades de éxito y de atacar a más empresas que antes no podían", señala Josep Albors, responsable de investigación y concienciación ESET España.
No se ha reclamado todavía la autoría del ataque. "En los ataques en los que se implica un robo de información estos grupos suelen publicar en sus páginas webs qué paginas han atacado y no han pagado", señala Albors. Adif ha denunciado el ataque y ha avisado al Centro Criptográfico Nacional.