

Las lagunas de la versión de Óscar Puente en el accidente de Urda
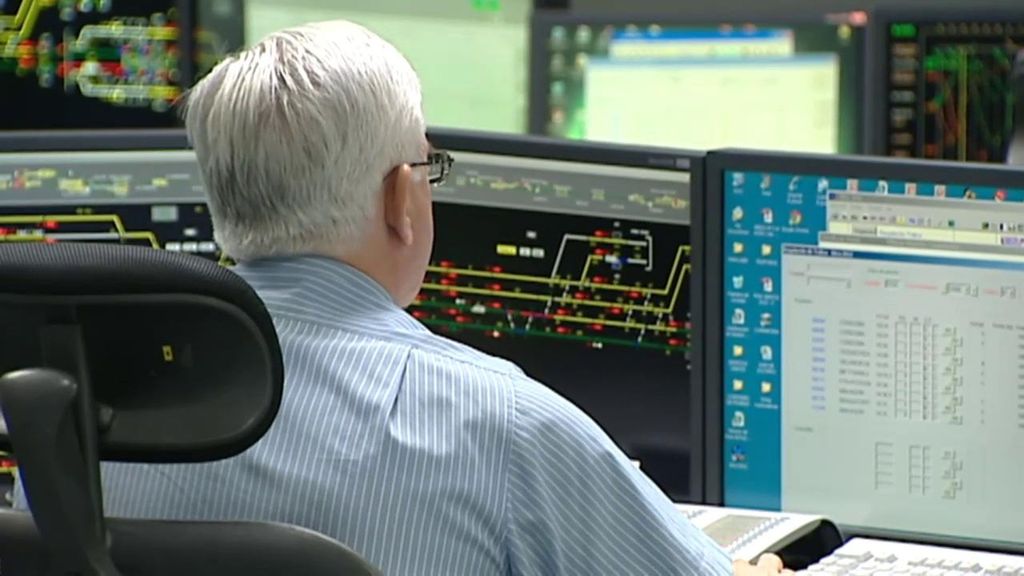

La versión de Óscar Puente se centra en el centro de control de Adif, pero el fallo en Urda parece multifactorial.
Última hora del accidente de trenes en Urda: concluyen los trabajos de rescate de la tercera jornada hasta mañana
Desde el primer instante, el ministro Óscar Puente situó toda la culpa del accidente de Urda que se ha cobrado la vida de 69 personas en un trabajador. El ministro tildó de "inexplicable" la decisión que tomó el centro de control de Adif en Atocha de ordenar la reanudación de la marcha del AVE de Renfe, cuando el sistema arrojaba un aviso rojo que avisaba de que el tren de Iryo de delante estaba ocupando la vía.
"El sistema ferroviario es fiable y es seguro, con unos límites, evidentemente, que abarcan el propio material, tanto rodante como de la infraestructura, y los límites de la actuación humana, que también, evidentemente, juega su papel, como cualquier entorno de transporte, bien sea ferroviario, bien sea de carretera o bien sea aeronáutico", dijo Puente en su primera comparecencia.
"Hay muchos sistemas, hay mucha reglamentación, protocolos muy claros... y a partir de ahí, fallos evidentemente se pueden producir. Pero yo tengo que reiterar que tenemos un sistema ferroviario seguro, homologable al del resto de países de nuestro entorno", añadió.
A día de hoy insiste en señalar a los operadores del centro de control aunque los hechos demuestran que todo empezó con el fallo del sistema electrónico de seguridad.
Los técnicos denuncian la falta de protocolos claros, de formación y advierten de que la responsabilidad última no puede recaer en decisiones humanas.
Los posibles errores en el Centro de Control podían haberse corregido. El controlador llamó antes al AVE que al Iryo para reanudar la marcha porque el sistema permitió avanzar al IRYO 7 minutos más a 40 km por hora. "Si está viendo un tren que todavía está en circulación y el otro que está parado, hay una presunción de que un tren puede no estar afectado por el problema. Eso debería haber disparado alarmas", señala Césa Franco, ingeniero industrial.
Igual cuando el controlador dudó y le dio al AVE una orden de marcha equivocada a 200 km/ hora en vez de a 40.
AUDIO ATOCHA AVE 1
ATOCHA: Un momento, que me han dejado el marcador de la hoja y esto también, pues es que. El mnemotécnico es desconexión LZB 4. Pero espera, es que nos estamos liando porque dicen que lo van a arreglar, un momento.
Después de algunas dudas en Atocha eligieron el LZB 4, que permite circular a marcha normal a la máxima velocidad en lugar del LZB 3, que obliga ir a 40 kilómetros por hora para poder frenar ante un obstáculo.
AUDIO ATOCHA AVE 2
ATOCHA: No, ¿y vuelve a conectar? ¿Y va a volver a fallar? Es el 4. ¿A sí? Vale, pues es es el LZB 4.
O cuando una señal detuvo al Iryo y liberó el semáforo rojo para que pasara. Por eso minutos después no actuó el frenando del AVE. "Ese sistema debería modificarse para que incluso una mala autorización por parte de una persona del centro de control, no tuviera estas consecuencias", señala Franco.
Ni el controlador, ni su auxiliar ni el supervisor reaccionaron aunque en las pantallas el AVE se acercaba hacia el Iryo. "Deberían modificarse los sistemas para que lo que se ve en la pantalla termine reflejándose en una alerta o en una actuación, no solo en el criterio del controlador", destaca el experto.
Puente zanja la escasez de personal y la fatiga denunciada por los controladores diciendo que solo llevaban dos horas trabajando. "Cuando hay muy poca plantilla no hace falta trabajar más de media hora para que la saturación sea grande", contesta Miguel Montenegro, portavoz del sindicato CGT Adif Andalucía.
Francisco Badea, experto ferroviario de la Universidad Nebrija de Madrid, dice que "por algún motivo no han funcionado, no estaban bien puestos a punto. Vamos a tener que revisar todos los protocolos, formas de trabajo, formación de personal". También en el lenguaje, que importa en la seguridad.
Y el fallo del sistema LZB, que desencadenó la tragedia, no fue normal, fue tan grave que todavía no saben las causas. El ser humano no debería ser el último responsable. El sistema debería protegernos. Y la inversión en mantenimiento, debería duplicarse, según los expertos. Así que detrás de este accidente hay mucho más que un fallo humano.